기업 네트워크가 하이브리드 클라우드와 엣지로 확장되면서, 네트워크 현대화의 출발점은 장비가 아니라 DDI(DNS·DHCP·IPAM)가 되고 있습니다. 그러나 많은 기업은 여전히 윈도우 서버 DNS·DHCP와 스프레드시트 기반 수동 IP 관리를 조합해 운영하고 있으며, 클라우드 사업자별 DNS까지 더해지면서 가시성과 거버넌스가 약해지고 있습니다. 가트너는 기존 DDI의 한계가 기술 부족이 아니라 통합·거버넌스·자동화 준비 부족에 있다고 진단합니다. 이 글에서는 DDI가 네트워크 병목이 된 배경과, 이를 해결하기 위한 5가지 DDI 최적화 전략을 살펴보겠습니다.
설정하고 잊던 인프라 DDI, 왜 네트워크 병목이 되었나
DDI는 도메인 네임 시스템(Domain Name System, DNS), 동적 호스트 구성 프로토콜(Dynamic Host Configuration Protocol, DHCP), IP 주소 관리(IP Address Management, IPAM)를 묶어 부르는 네트워크 핵심 서비스로, 단말과 애플리케이션이 서로를 찾고 연결할 수 있도록 전화번호부와 같은 역할을 하는 동시에 단말이 네트워크에 연결하는 데 필요한 IP 주소를 할당해 주는 역할을 합니다. 가트너(Gartner)는 기존 DDI의 한계가 기술 역량이 아니라 통합, 거버넌스, 자동화 준비 부족에 있으며, 파편화된 구현이 고급 기능의 부재보다 더 큰 운영 위험을 만든다고 진단했습니다.1)
DNS, DHCP, IPAM은 각각 흔히 접하는 시스템이자 서비스이지만, 이 세 가지를 통합해 DDI라는 용어로 통칭하는 것은 특히 국내 IT 환경에서는 아직 일반적이지 않습니다. 국내의 경우 일부 대기업과 금융권을 제외하면 마이크로소프트 윈도우 서버(Microsoft Windows Server)에 기본 포함된 DNS·DHCP와 수동 IP 할당·관리를 조합해 네트워크를 구성·운영하는 사례가 많습니다. 소프트웨어 정의 네트워킹(Software Defined Networking, SDN)과 소프트웨어 정의 액세스(Software Defined Access, SDA) 등 소프트웨어 중심의 망 전환, 네트워크와 보안의 통합(Secure Access Service Edge, SASE), 와이파이 7(Wi-Fi 7)과 프라이빗 5G(Private 5G) 같은 무선 인프라 고도화, 네트워크 운영을 위한 인공지능 운영(AI for IT Operations, AIOps) 등 네트워크 영역에서 다양한 최신 기술과 트렌드가 적용되어 왔지만, 네트워크 연결의 가장 밑바탕이 되는 DDI에 대한 관심과 필요성은 크게 대두되지 않았던 것이 현실입니다.
하이브리드 클라우드와 엣지로 IT 자산이 분산되는 상황에서, 엔터프라이즈 네트워크 현대화에서 가장 먼저 점검해야 할 대상은 장비가 아니라 DDI입니다. 라우터와 스위치가 도로라면 DDI는 주소 체계이자 목적지를 찾아 주는 안내 시스템에 가깝습니다. 라우팅 프로토콜이 경로를 해결한다면, 특히 DNS는 애플리케이션이 도달해야 할 목적지를 해결합니다. 네트워크 경로는 비교적 고정되어 있어도 애플리케이션 트래픽은 점점 예측하기 어려워지고 있어, 목적지를 정확하고 일관되게 알려 주는 DDI의 중요도도 함께 높아지고 있습니다.1)
문제는 많은 기업의 DDI가 여전히 솔루션별·조직별로 쪼개져 있다는 점입니다. 서버운영팀이 DNS와 DHCP를 운영하고, 네트워크 팀은 스프레드시트나 오픈소스 도구로 IP 주소를 수동 관리하는 구조가 대표적입니다. 여기에 아마존웹서비스(Amazon Web Services, AWS), 마이크로소프트 애저(Microsoft Azure), 구글 클라우드 플랫폼(Google Cloud Platform, GCP), 오라클 클라우드 인프라(Oracle Cloud Infrastructure, OCI) 등 퍼블릭 클라우드 4사가 각자의 DNS를 제공하면서 이름 해석의 권한이 여러 곳으로 나뉘는 '다중 권한(Multi-authority)' 환경이 만들어지고, 가시성과 거버넌스는 더욱 약해지고 있습니다.1)
인수합병(Merger and Acquisition, M&A)으로 성장한 대기업에서는 중복된 IP 대역이 문제를 키우고, 수동 방식의 IPAM은 용량 계획과 감사 추적에 한계를 드러냅니다. 자동화와 인공지능(Artificial Intelligence, AI) 기반 IT 운영을 추진하려 해도 입력이 되는 주소·이름 데이터가 부서마다 달라 일관성이 없다면 효과는 제한됩니다. 즉, 전환이 어려운 이유 역시 기술보다는 '이 서비스의 소유권(Ownership)을 누가 가지고 운영하는가'라는 운영상의 질문에 초점이 맞춰져 있는 경우가 많습니다.1)
최근 보안 취약점 대응을 위해 제로트러스트(Zero Trust) 아키텍처 도입은 선택이 아닌 필수가 되고 있으며, 마이크로세그멘테이션(Microsegmentation)은 이 아키텍처의 핵심 축에 해당해 많은 기업이 도입과 확대를 검토하고 있습니다. 마이크로세그멘테이션 솔루션을 도입하고 정책을 수립·적용하는 단계에서 가장 먼저 확보해야 할 것은 정확한 IP 주소 현황 정보입니다. 이를 바탕으로 네트워크 보안 정책의 적용 단위를 정하고 정책을 적용해야 하는데, 지속적이고 일관되게 갱신되는 통합 IP 정보가 없다면 마이크로세그멘테이션 도입은 실패할 확률이 높습니다.2)
DDI 최적화를 위한 5가지 전략
네트워크 현대화 관점을 종합하면 DDI 최적화는 5가지 전략으로 정리할 수 있습니다. 핵심은 모든 것을 한 번에 교체하는 것이 아니라, IP 주소 체계라는 기반부터 정비하고 기존 서비스 위에 통합 관리 계층을 얹은 뒤 자동화와 AI로 확장하는 단계적 접근입니다.
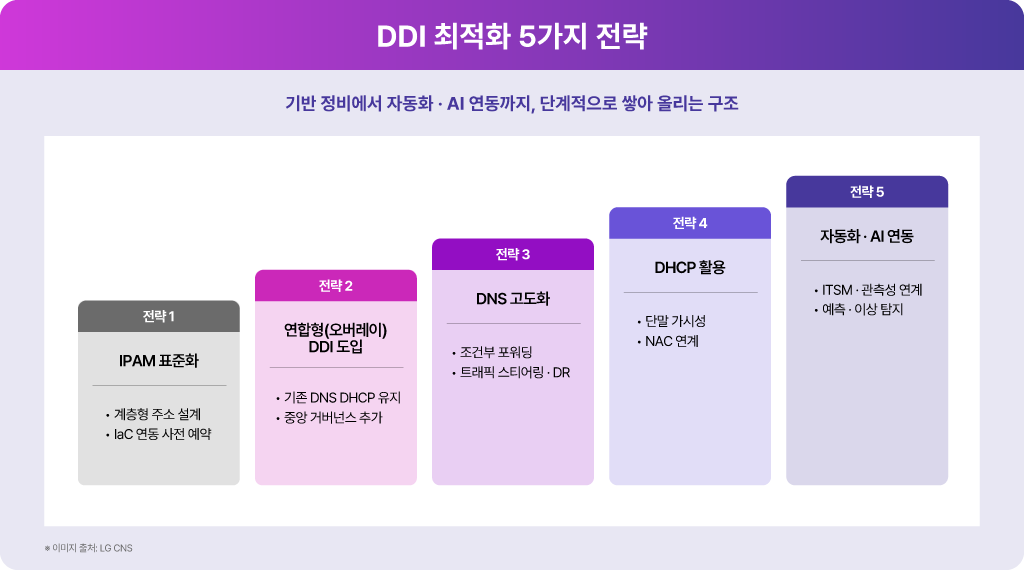
전략 1. IPAM 표준화로 IP 주소 체계의 기반 다지기
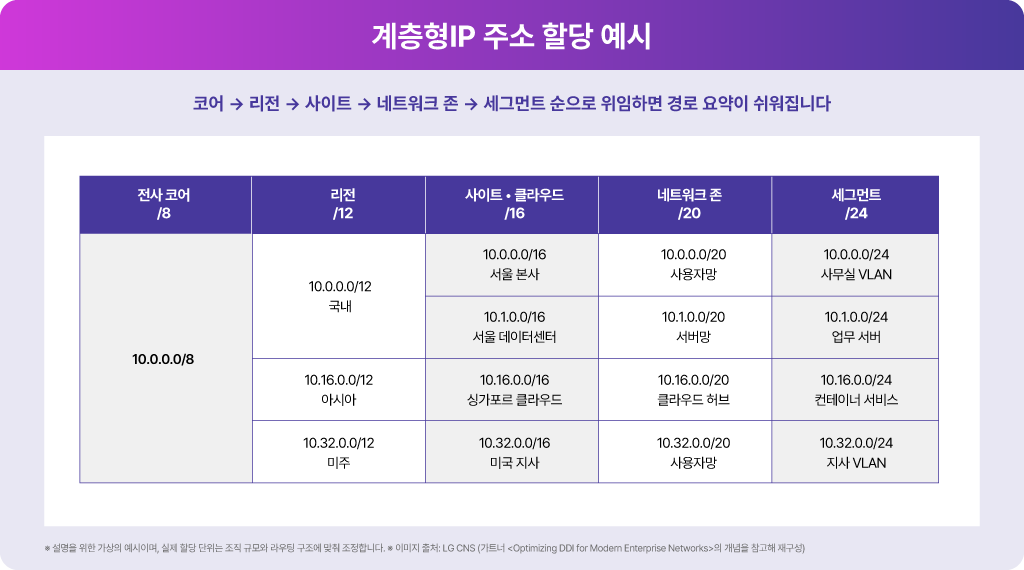
IP 주소 관리의 표준화는 선택이 아니라 모든 후속 과제의 전제 조건입니다. 신뢰할 수 있는 IPAM이 있어야 전사 거버넌스와 확장 가능한 자동화, 서로 다른 네트워크 영역 간 조정이 가능하기 때문입니다.1) 실무적으로는 테넌트, 리전, 사이트, 클라우드, 네트워크 존, 세그먼트로 이어지는 계층 구조를 IPAM에 모델링하고 주소 공간도 같은 기준으로 위임하는 방식이 효과적입니다. 예를 들어 사설 대역 10.0.0.0/8을 코어에 두고 리전에 /12, 사이트나 클라우드 환경에 /16, 네트워크 존에 /20, 세그먼트에 /24 단위로 위임하면 경로 요약(Route Summarization)이 쉬워져 라우팅 복잡도와 정책 자동화 부담이 줄어듭니다.1)
신규 배포 시점의 충돌을 막으려면 IPAM을 코드형 인프라(Infrastructure as Code, IaC) 파이프라인에 연동해 IP를 배포 전에 예약해야 합니다. 이미 파편화된 환경은 IPAM 기반 디스커버리로 비효율적인 사이더(Classless Inter-Domain Routing, CIDR) 할당을 찾아 단계적으로 정리하는 장기 계획이 필요합니다. IPv6는 모든 영역을 한꺼번에 전환하기보다 인터넷 대면 서비스처럼 가치가 분명한 인터넷 엣지에서 듀얼스택(IPv4·IPv6 동시 지원)으로 시작하고, 내부망은 단계적으로 계획하는 접근이 현실적입니다.1)
전략 2. 연합형(오버레이) DDI로 교체 없이 통합하기
연합형(오버레이) DDI는 중앙의 관리·오케스트레이션 계층과 분산된 DNS·DHCP 전송 서비스를 분리하는 모델입니다. 기존 마이크로소프트 DNS·DHCP, 바인드(BIND), 클라우드 네이티브 DNS를 그대로 두고 그 위에 통합 관리 계층을 추가하므로, 전면 교체에서 오는 중단 위험 없이 중앙 거버넌스와 가시성을 확보할 수 있습니다. 이 상태는 필요하다면 무기한 유지할 수 있으며, 하부 데이터 플레인 전환은 명확한 사용 사례가 있을 때만 검토하면 됩니다.1)
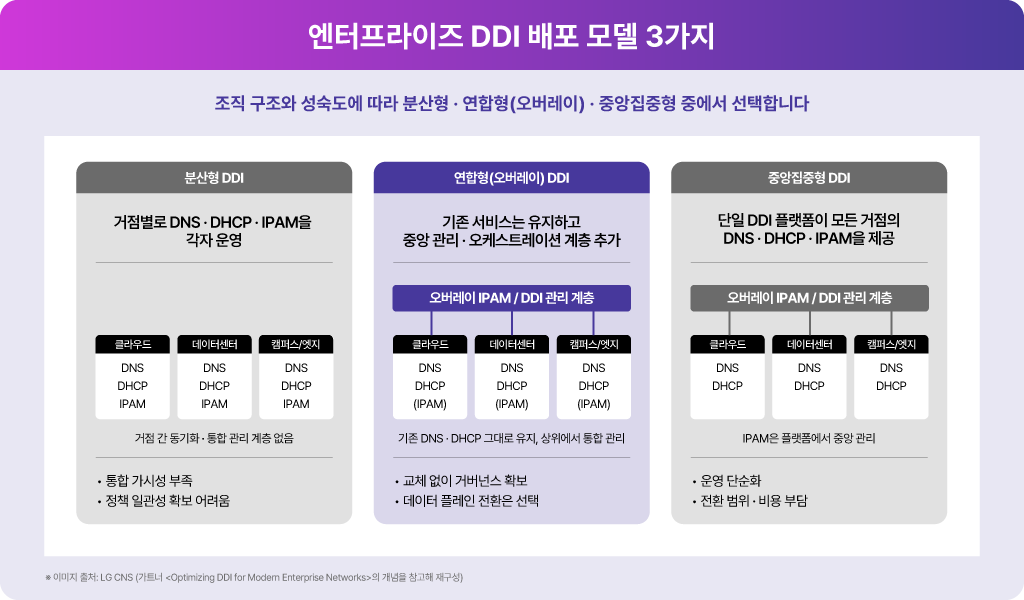
DDI 도입 모델은 조직 구조와 성숙도에 따라 분산형, 연합형(하이브리드), 중앙집중형으로 나뉩니다. 캠퍼스나 제조 현장처럼 분산된 거점이 많다면 권위 DNS 같은 코어만 현대화하고 엣지의 리졸버(Resolver)와 DHCP는 유지하는 하이브리드 경계를 정의하는 방식이 운영 리스크를 낮춥니다. 마이그레이션은 기존 인프라와 병행해 설정을 수집하고 IPAM 정합성을 검증한 뒤, 네임서버와 DHCP 스코프를 순차적으로 이전하는 순서가 안전합니다.1)
전략 3. DNS를 연결 계층이자 보안 센서로 활용하기
DNS는 이름 조회를 넘어 애플리케이션과 인프라 사이를 잇는 연결 계층으로 진화했습니다. 첫째, 하이브리드 환경에서는 조건부 포워딩(Conditional Forwarding) 규칙으로 온프레미스와 클라우드 전반의 이름 해석을 일관되게 보장해야 합니다. 둘째, 외부 DNS는 공급자 장애에 대비해 이중 공급자 전략을 검토하여 단일 장애점을 제거할 필요가 있습니다.1)
셋째, DNS 기반 트래픽 스티어링은 지리적 위치, 서비스 상태, 지연 시간에 따라 사용자를 최적의 대상으로 안내하는 글로벌 서버 부하 분산(Global Server Load Balancing, GSLB)과 재해복구(Disaster Recovery, DR) 장애조치에 활용할 수 있습니다. 헬스체크로 주 데이터센터 장애를 감지하면 DNS 응답을 DR 센터 주소로 바꾸는 방식이어서 라우팅을 바꾸지 않고도 장애조치가 이뤄지며, 복구 목표 시간(Recovery Time Objective, RTO) 개선에 유리합니다. 다만 TTL(Time To Live)을 300초(5분) 수준으로 조정하고, 신뢰할 수 있는 상태 점검과 장애조치 정책, 세션 지속성 요건을 함께 설계해야 합니다. 넷째, DNS 쿼리와 응답을 모니터링하면 이상 징후와 데이터 유출, 악성 통신 패턴을 탐지하는 보안 센서로도 쓸 수 있습니다.1)
전략 4. DHCP 데이터로 단말 가시성과 접근 제어 높이기
DHCP의 핵심 기능은 여전히 동적 주소 할당이지만, 네트워크 접속 시점에서 동작하기 때문에 엔드포인트의 존재와 속성을 가장 먼저 알 수 있는 데이터 원천이 되었습니다. 임대(Lease) 기록의 MAC 주소, 호스트명, 벤더 식별자를 활용하면 단말을 자동으로 분류할 수 있고, 네트워크 접근 제어(Network Access Control, NAC)와 연동하면 온보딩과 세그멘테이션, 정책 집행을 자동화할 수 있어 제로트러스트 환경에서 특히 유용합니다. 캠퍼스, 지사, 리테일, 사물인터넷(Internet of Things, IoT) 환경에서는 중앙에서 관리되는 연합형 DHCP 구조로 규모에 대응하는 방안이 권고됩니다.1)
전략 5. 자동화·AI 연동으로 DDI를 NetOps 허브로 확장하기
DDI 플랫폼은 단순 유틸리티에서 네트워크 운영(Network Operations, NetOps)의 허브로 진화하고 있습니다. API와 이벤트 기반 워크플로를 통해 테라폼(Terraform), 앤서블(Ansible) 같은 오케스트레이션 도구와 연동하면 가상 머신이나 컨테이너를 배포할 때 IP 할당과 DNS 레코드 생성·삭제가 자동으로 이뤄져, 수동 티켓과 설정 불일치, 사람의 실수를 줄일 수 있습니다. 또한 IT 서비스 관리(IT Service Management, ITSM), 관측성, 네트워크 디지털 트윈 같은 인접 시스템에 IP·DNS·DHCP 데이터를 공급하는 중심 역할도 맡게 됩니다.1)
AI 기능은 현재 서브넷 고갈 예측, DNS 터널링 같은 이상 징후 탐지, 자연어 질의 중심이며, 스스로 판단해 자가 치유까지 수행하는 에이전틱 AI(Agentic AI)는 아직 초기 단계입니다.1) 한 가지 유의할 점은 DDI가 네트워크 소스 오브 트루스(Network Source of Truth, NSoT)를 대체하지 않는다는 것입니다. NSoT가 랙 위치, 배선, 자율 시스템 번호(Autonomous System Number, ASN) 등 '의도한 상태'를 관리한다면 DDI는 주소와 이름, 단말 신원 같은 '운영 상태'를 다루므로 두 체계는 보완 관계입니다.1) 3)
유틸리티에서 네트워크 제어 계층으로 달라지는 DDI
5가지 전략을 단계적으로 적용하면 DDI의 역할이 근본적으로 바뀝니다. 부서별로 흩어져 있던 주소·이름 데이터가 하나의 권위 있는 기준 정보(Source of Truth)로 모이고, 수동 티켓에 의존하던 IP·DNS 처리는 배포 파이프라인 안에서 자동으로 이뤄집니다. 용량 문제는 사후 장애 대응이 아니라 서브넷 고갈 예측으로 사전에 관리되고, DNS와 DHCP는 보안과 단말 가시성을 높이는 데이터 원천으로 활용됩니다.1)
자동화와 AI의 성과는 결국 입력 데이터의 품질에 좌우됩니다. 일관되고 구조화된 DDI 데이터가 없으면 아무리 정교한 자동화 체계도 파편화와 정책 불일치(Policy Drift) 문제를 피하기 어렵습니다. 가트너는 DDI 플랫폼의 경쟁력이 핵심 기능보다 클라우드 연동, 보안, 자동화, 관측성, AI 역량으로 옮겨가고 있으며, 종합 NetOps 플랫폼으로 진화하고 있다고 분석합니다.1)
DDI 최적화의 출발점
DDI 최적화는 개별 서버 교체 프로젝트가 아니라 '네트워크 신원 데이터 정비' 과제로 접근할 것을 권합니다. IP·DNS·DHCP 정보는 마이크로세그멘테이션과 제로트러스트 정책의 기초가 되는 자산·워크로드 식별과 통신 흐름 파악에 직접 쓰이기 때문입니다.2) 주소 체계와 단말 정보가 부정확한 상태에서 세분화 정책을 수립하면 정책 오류와 업무 중단 위험이 커집니다. 따라서 보안 현대화와 네트워크 자동화를 함께 추진하는 기업이라면 DDI 현황 진단과 IPAM 표준화를 가장 먼저 수행하는 것이 효율적입니다.
또 하나의 성공 조건은 운영 소유권입니다. 통합 DDI는 보통 네트워크 인프라로 분류되지만 기존에는 시스템·클라우드 팀이 관리해 온 경우가 많아, 도입 전에 부서 간 소유권을 명확히 하고 교육과 지식 이전을 병행해야 운영 공백을 막을 수 있습니다.1)
▌요약
- DDI는 DNS, DHCP, IPAM을 통합해 부르는 용어이며, 하이브리드 클라우드 환경에서 안정적인 연결을 보장하는 필수 제어 계층입니다. 기존 DDI의 한계는 기술 부족이 아니라 통합·거버넌스·자동화 준비 부족에 있습니다.
- IPAM 표준화는 DDI 최적화의 선행 과제입니다. 예를 들어 사설 대역 10.0.0.0/8을 리전(/12), 사이트(/16), 네트워크 존(/20), 세그먼트(/24) 순으로 계층 할당하면 경로 요약과 정책 자동화가 쉬워집니다.
- 연합형(오버레이) DDI는 기존 윈도우 서버 DNS·DHCP, BIND, 클라우드 DNS를 교체하지 않고 중앙 관리 계층만 추가하는 모델입니다. 전면 교체의 중단 위험 없이 거버넌스와 가시성을 확보할 수 있습니다.
- DNS 기반 DR 장애조치는 TTL을 300초(5분) 수준으로 설정하고 헬스체크와 연계하면, 라우팅 변경 없이 트래픽을 DR 센터로 전환해 복구 목표 시간을 개선할 수 있습니다.
- DDI는 NSoT(Network Source of Truth)를 대체하지 않고 보완합니다. NSoT는 의도한 상태를, DDI는 주소·이름·단말 신원이라는 운영 상태를 제공하며, 이 데이터가 자동화·AI·제로트러스트 정책의 품질을 좌우합니다.
▌FAQ
Q1. DDI(DNS·DHCP·IPAM)란 무엇이고, 왜 지금 최적화해야 하나요?
A1. DDI는 이름 해석(DNS), 주소 자동 할당(DHCP), 주소 자원 관리(IPAM)를 아우르는 네트워크 핵심 서비스입니다. 자산이 데이터센터, 클라우드, 엣지로 분산되면서 서비스별·부서별로 쪼개진 기존 방식은 가시성과 거버넌스, 자동화에서 한계를 드러내고 있습니다. 최적화의 목표는 새 기능을 더하는 것이 아니라 이 서비스들을 하나의 일관된 체계로 통합·관리하는 것입니다.
Q2. 윈도우 서버 DNS·DHCP를 모두 교체해야 하나요?
A2. 반드시 그렇지는 않습니다. 연합형(오버레이) DDI를 쓰면 기존 윈도우 서버 DNS·DHCP, BIND, 클라우드 DNS를 그대로 두고 중앙 관리 계층만 추가할 수 있습니다. 권위 DNS 같은 코어만 먼저 현대화하고 엣지의 리졸버와 DHCP는 유지하는 방식으로 위험을 줄이며, 데이터 플레인 전환은 명확한 사유가 있을 때 단계적으로 검토하면 됩니다.
Q3. 스프레드시트로 관리하던 IP 주소는 어떻게 전환하나요?
A3. 먼저 기존 대역과 할당 현황을 IPAM으로 수집해 중복과 비효율을 진단하고, 테넌트·리전·사이트·네트워크 존·세그먼트 계층에 맞춰 주소 공간을 재정의합니다. 이후 IaC 파이프라인과 연동해 배포 전에 IP를 예약하도록 만들면 충돌과 수작업을 줄일 수 있습니다. 기존 환경은 한 번에 재수립·정리하기보다 단계적으로 정리하는 것이 현실적입니다.
Q4. 퍼블릭 클라우드 DNS만 쓰면 DDI가 필요 없나요?
A4. 클라우드 DNS는 해당 클라우드 안에서는 편리하지만, 클라우드 사업자마다 DNS가 따로 존재해 이름 해석 권한이 여러 곳으로 나뉘는 다중 권한(Multi-authority) 환경이 만들어집니다. 온프레미스와 여러 클라우드를 함께 쓴다면 조건부 포워딩과 중앙 거버넌스 계층으로 가시성과 정책 일관성을 확보해야 합니다.
Q5. DNS로 재해복구(DR) 장애조치를 구현할 때 무엇을 주의해야 하나요?
A5. 헬스체크로 주 센터 장애를 감지하고 DNS 응답을 DR 센터 주소로 전환하는 구조이며, 라우팅 변경이 필요 없어 복구 시간 개선에 유리합니다. 다만 TTL을 300초(5분) 수준으로 조정해 캐시로 인한 지연을 줄이고, 신뢰할 수 있는 상태 점검, 명확한 장애조치 정책, 애플리케이션 세션 지속성 요건을 함께 설계해야 합니다. DNS 장애조치는 다른 네트워크·애플리케이션 복원력 수단을 대체하지 않고 보완합니다.
▌참고자료
1) 가트너(Gartner), <Optimizing DDI for Modern Enterprise Networks>, 2026.5.23
2) 가트너(Gartner), <Implement Microsegmentation to Mitigate Advanced Threats>, 2026.6.26
3) EMA Research, <The Network Source of Truth>, 2025.12.8
관련 오퍼링 및 문의하기
본 콘텐츠는 저작권법에 의해 보호받는 저작물로 LG CNS에 저작권이 있습니다.
사전 동의 없이 2차 가공 및 영리적인 이용을 금합니다.